Desvendando o Modelo OSI: A Camada de Aplicação

Gledyson Ferreira
@gledyson-ferreira
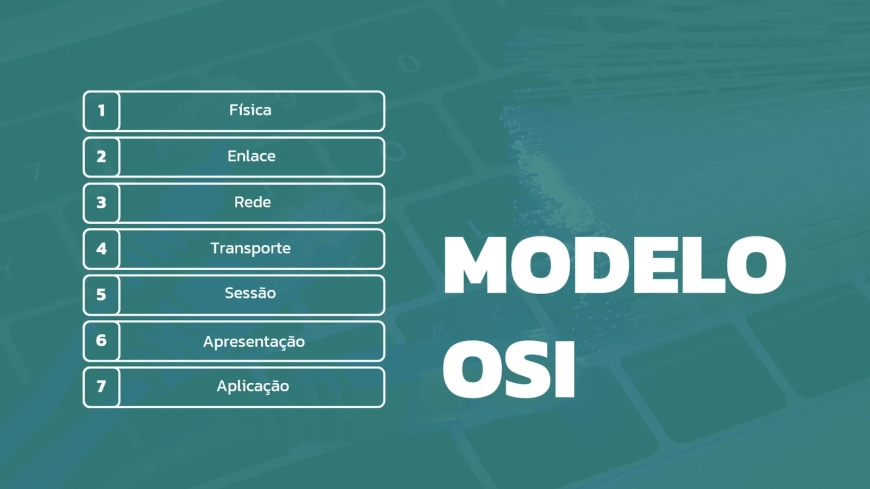
Se você já estudou redes de computadores, o Modelo OSI (Open Systems Interconnection) é um conceito fundamental. Embora teórico, ele fornece uma estrutura poderosa para entender como a comunicação em redes funciona. Para engenheiros de software, dominar essas ideias é crucial para construir aplicações conectadas, resilientes e escaláveis.
O Modelo OSI divide o complexo processo de comunicação de rede em sete camadas de abstração. Cada camada tem uma responsabilidade específica e se comunica apenas com a camada imediatamente acima e abaixo dela. Essa separação de preocupações é um dos princípios mais elegantes da engenharia de redes.
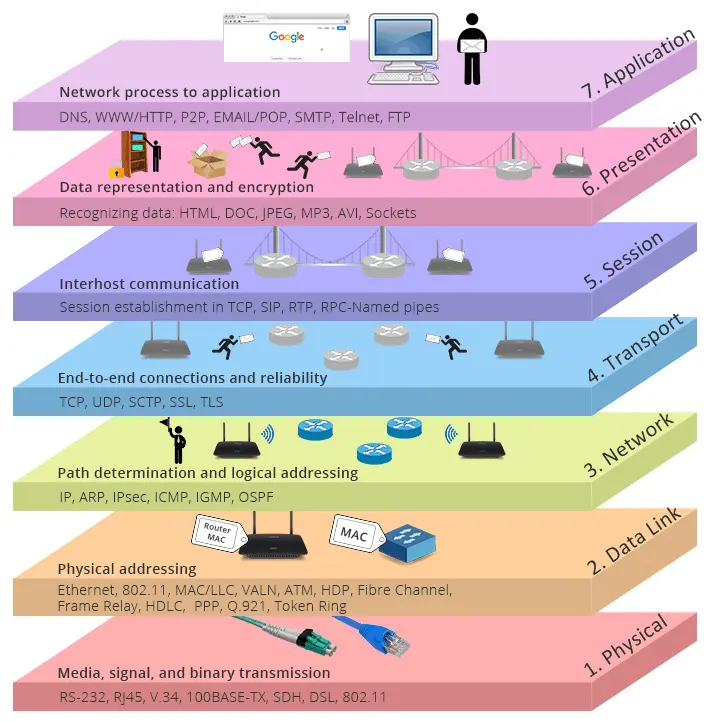
Hoje, vamos focar no topo dessa pilha: a Camada 7, a Camada de Aplicação. É aqui que os dados se originam e são consumidos, e onde a lógica mais próxima do usuário reside.
A Camada 7: A Interface com o Software
A Camada de Aplicação é a única que interage diretamente com o software do usuário. É importante notar que ela não é o aplicativo em si (como o Chrome, Outlook ou Slack), mas sim o conjunto de protocolos que esses aplicativos utilizam para acessar os serviços de rede.
Pense nela como uma API para a rede. Quando um aplicativo precisa enviar um e-mail, ele não precisa saber como montar pacotes TCP ou como endereçar frames Ethernet. Ele simplesmente "conversa" com a camada de aplicação através de um protocolo como o SMTP, e a camada se encarrega de passar a requisição para as camadas inferiores, que farão o trabalho pesado do transporte e da entrega.
Nesta camada, a unidade de dados do protocolo (PDU - Protocol Data Unit) é simplesmente chamada de Dados. Esses dados são então passados para a camada de Apresentação (Camada 6), onde são encapsulados e preparados para o transporte.
Detalhando os Protocolos da Camada 7
A verdadeira funcionalidade da Camada 7 ganha vida através de seus protocolos. Vamos analisar dois deles um pouco mais de perto.
HTTP/HTTPS (Hypertext Transfer Protocol/Secure)
O HTTP é o alicerce da World Wide Web. É um protocolo cliente-servidor, baseado em texto e sem estado (stateless), o que significa que cada requisição é independente das anteriores.
Uma requisição HTTP é composta por:
- Método (ou Verbo): Define a ação desejada. Os mais comuns são
GET(buscar um recurso),POST(enviar dados para criar um recurso),PUT(atualizar um recurso) eDELETE(remover um recurso). - URI (Uniform Resource Identifier): O caminho para o recurso no servidor (ex:
/blog/meu-post). - Versão do Protocolo: Geralmente
HTTP/1.1ouHTTP/2. - Cabeçalhos (Headers): Metadados sobre a requisição, como
Host,User-Agent,AccepteAuthorization. - Corpo (Body): Opcional, contém os dados enviados (ex: um formulário JSON em uma requisição
POST).
POST /api/users HTTP/1.1
Host: api.meusite.com
Content-Type: application/json
Authorization: Bearer <seu_token_jwt>

{
  "name": "Gledyson",
  "email": "gledyson@exemplo.com"
}
O HTTPS é simplesmente o protocolo HTTP operando sobre uma camada de segurança, o TLS (Transport Layer Security). O TLS, que opera nas camadas de Sessão e Apresentação, criptografa a comunicação, garantindo confidencialidade e integridade dos dados.
DNS (Domain Name System)
O DNS é um sistema de banco de dados distribuído que funciona como a "lista telefônica da internet". Sua principal função é traduzir nomes de domínio legíveis por humanos (como www.google.com) em endereços IP (como 142.251.132.100) que as máquinas usam para se conectar.
O processo de resolução de um nome de domínio envolve uma série de consultas:
- Seu dispositivo primeiro verifica seu cache local.
- Se não encontrar, ele pergunta a um Resolvedor DNS Recursivo (geralmente fornecido pelo seu provedor de internet).
- O resolvedor, por sua vez, consulta os Servidores Raiz (
.), que o direcionam para os servidores TLD (Top-Level Domain) (ex:.com). - O servidor TLD o direciona para os Servidores de Nomes Autoritativos do domínio específico (
google.com), que finalmente fornecem o endereço IP correto.
Na Prática: Application Load Balancer (ALB) da AWS
Entender as camadas se torna crucial ao projetar arquiteturas de nuvem. Um exemplo perfeito é a diferença entre um Network Load Balancer (NLB) e um Application Load Balancer (ALB) na AWS.
- Um NLB opera na Camada 4 (Transporte). Ele entende de TCP/UDP e portas. Sua decisão de roteamento é baseada apenas no endereço IP e na porta de destino. Ele é extremamente rápido, mas "cego" ao conteúdo da requisição.
- Um ALB opera na Camada 7 (Aplicação). Ele entende o protocolo HTTP/HTTPS. Isso significa que ele pode inspecionar os cabeçalhos, o caminho da URL, os cookies e os parâmetros da requisição para tomar decisões de roteamento muito mais inteligentes.
Essa capacidade permite funcionalidades avançadas:
- Roteamento Baseado em Caminho (Path-based): Requisições para
meusite.com/api/*podem ser enviadas para um grupo de servidores de backend (Target Group A), enquantomeusite.com/images/*vai para um grupo diferente (Target Group B). - Roteamento Baseado em Host (Host-based): O tráfego para
api.meusite.compode ir para um serviço, enquanto o tráfego parablog.meusite.comvai para outro, tudo usando o mesmo ALB. - Sessões Persistentes (Sticky Sessions): O ALB pode usar cookies para garantir que um mesmo usuário seja sempre direcionado para o mesmo servidor, o que é útil para aplicações que armazenam estado em sessão.
Ao escolher um balanceador de carga, perguntar "Em qual camada ele opera?" é o primeiro passo para tomar a decisão de arquitetura correta.
Conclusão
A Camada de Aplicação é muito mais do que apenas a "camada do topo". Ela é o ponto de encontro entre o software que construímos e a complexa infraestrutura de rede que o sustenta. Compreender a camada e seus protocolos ajuda muito a entender e utilizar serviços de núvem como o ALB, ajudando a criar e manter sistemas distribuídos eficientes e inteligentes.