Por que containers mudaram o jogo da infraestrutura moderna

Gledyson Ferreira
@gledyson-ferreira
Por que containers mudaram o jogo da infraestrutura moderna
A história da infraestrutura de tecnologia da informação é marcada por um movimento constante em direção à abstração, eficiência e automação. Desde os dias em que servidores físicos eram adquiridos e configurados manualmente até o cenário atual de aplicações distribuídas e efêmeras, a maneira como executamos software passou por uma transformação radical. Entre todos os marcos dessa jornada, poucos tiveram um impacto tão profundo quanto os containers. Eles não apenas redefiniram a forma de empacotar e implantar aplicações, como também transformaram o próprio conceito de infraestrutura.
Da era on-premise à computação em nuvem
Até o início dos anos 2000, a maior parte das empresas operava em um modelo on-premise, em que os servidores ficavam fisicamente localizados dentro das instalações da organização. Cada aplicação demandava um servidor próprio (ou em alguns casos vários) dimensionado para o pico de uso. Essa prática gerava um problema estrutural: a subutilização dos recursos. O hardware permanecia ocioso durante a maior parte do tempo, mas precisava estar disponível para suportar eventuais aumentos de demanda.
A manutenção dessa infraestrutura era complexa e custosa. Equipes precisavam lidar com compra de equipamentos, refrigeração, energia, espaço físico e redundância. A escalabilidade era limitada, pois adicionar novos servidores envolvia aquisição, instalação e configuração manuais. Nesse contexto, o tempo era um fator crítico: o provisionamento de novos ambientes podia levar semanas.
Com o avanço da conectividade e da virtualização, surgiu uma alternativa que viria a mudar tudo: a computação em nuvem. Plataformas como Amazon Web Services (AWS), Microsoft Azure e Google Cloud Platform (GCP) introduziram um novo paradigma de elasticidade, permitindo que empresas alocassem recursos sob demanda e pagassem apenas pelo uso efetivo. A nuvem transformou infraestrutura em serviço e abriu caminho para práticas mais ágeis e automatizadas.
O advento da virtualização
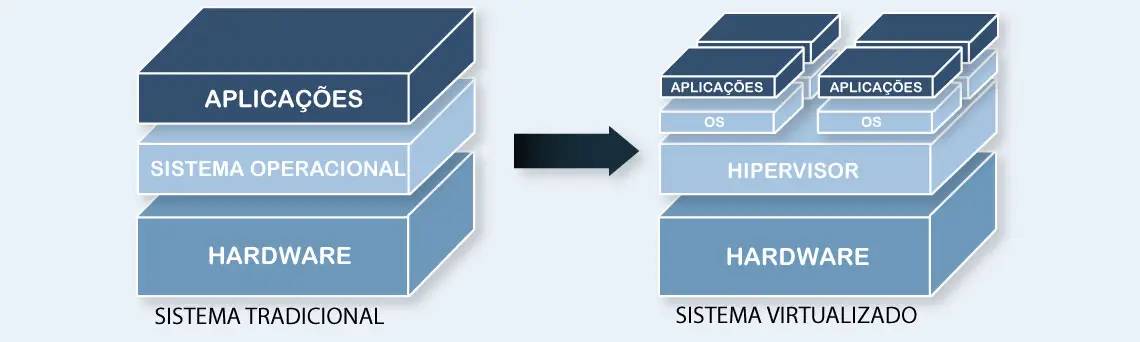
Antes que a nuvem pública se consolidasse, uma tecnologia intermediária já vinha modificando o cenário: a virtualização. A ideia de executar múltiplos sistemas operacionais em um único hardware físico não era nova, mas ganhou força com a popularização dos hipervisores, como VMware ESXi, Xen e Microsoft Hyper-V.
Esses softwares criavam uma camada de abstração entre o hardware e os sistemas operacionais, permitindo que múltiplas máquinas virtuais (VMs) compartilhassem o mesmo servidor físico, cada uma com seu próprio sistema operacional, drivers e aplicações. Essa abordagem trouxe ganhos substanciais de eficiência, isolamento e flexibilidade. Agora era possível criar, clonar e mover ambientes inteiros sem depender de hardware dedicado.
Apesar de revolucionária, a virtualização apresentava limitações inerentes. Cada VM carregava um sistema operacional completo, resultando em imagens pesadas e tempos de inicialização relativamente longos. Além disso, a sobrecarga do hipervisor impactava o desempenho, e o gerenciamento de dezenas ou centenas de VMs se tornava progressivamente complexo. À medida que aplicações se tornavam mais distribuídas e compostas por múltiplos serviços menores, ficou claro que era necessário um modelo mais leve e ágil de isolamento.
O surgimento dos containers
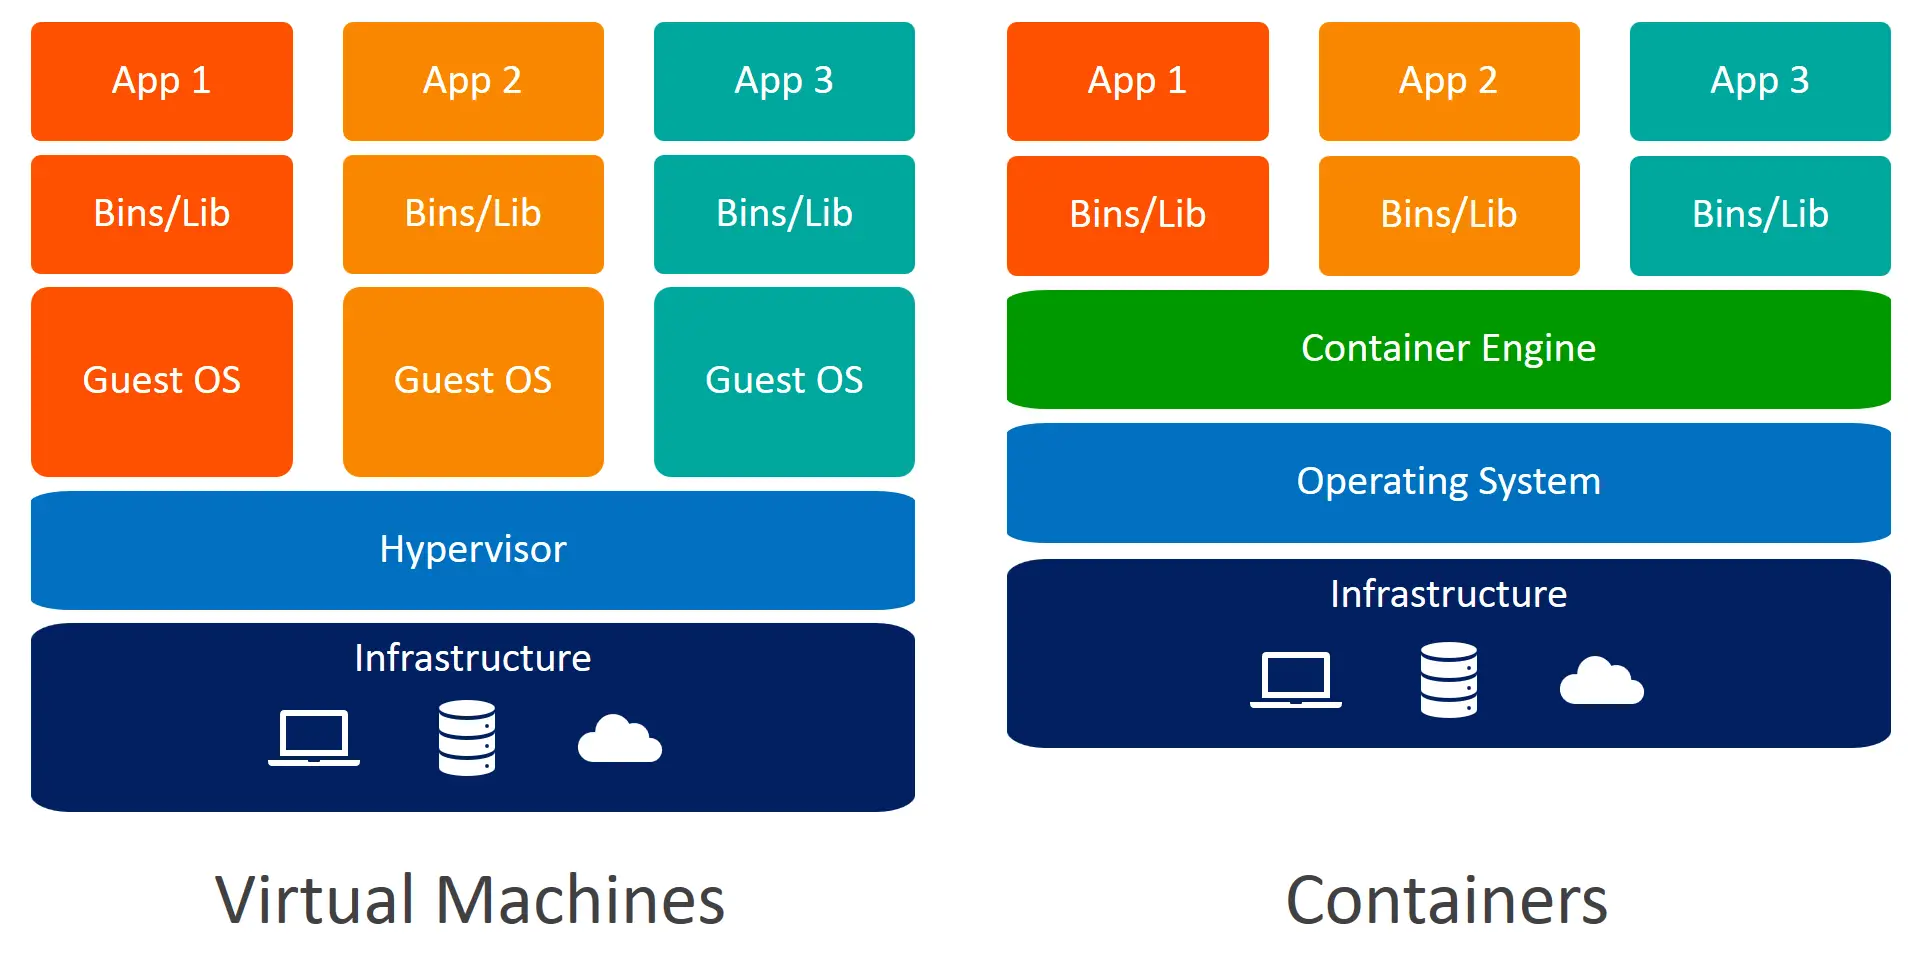
Os containers surgiram como resposta direta a essa limitação. Conceitualmente, um container é uma instância isolada de um processo que compartilha o kernel do sistema operacional, mas mantém seu próprio espaço de usuário, sistema de arquivos, rede e variáveis de ambiente. Essa característica o torna extremamente leve e rápido em comparação com uma máquina virtual.
Embora a popularização dos containers tenha ocorrido na década de 2010, a tecnologia por trás deles remonta a décadas anteriores. O comando chroot, introduzido no Unix em 1979, já permitia restringir o acesso de um processo a um determinado diretório, criando um ambiente isolado. Nos anos 2000, o conceito evoluiu com o FreeBSD Jails e os Solaris Zones, que introduziram um isolamento mais robusto. No Linux, tecnologias como cgroups (Control Groups) e namespaces forneceram os blocos fundamentais para o isolamento de processos e alocação de recursos, e foi justamente essa base que possibilitou o nascimento do ecossistema moderno de containers.
Em essência, os containers combinam o melhor dos dois mundos: o isolamento das VMs e a leveza de processos nativos. Eles são extremamente rápidos para iniciar, consomem menos recursos e podem ser criados e destruídos em segundos, o que os torna ideais para arquiteturas distribuídas e escaláveis, como microserviços.
Docker: o divisor de águas
Apesar de os conceitos existirem há anos, a tecnologia só se popularizou de fato em 2013 com o lançamento do Docker. O que o Docker fez foi eliminar a complexidade técnica que cercava o uso de containers no Linux, oferecendo uma ferramenta simples, padronizada e acessível. Ele introduziu uma forma prática de construir, empacotar e distribuir aplicações de maneira reprodutível, por meio do Dockerfile e do Docker Hub, o primeiro registro público de imagens de containers.
O impacto do Docker foi imediato. Pela primeira vez, desenvolvedores podiam criar ambientes de execução idênticos entre desenvolvimento, homologação e produção. A frase "na minha máquina funciona" começou a perder o sentido. Além disso, a padronização do formato de imagem e da interface de execução criou um ecossistema interoperável, que rapidamente se tornou o padrão de fato da indústria.
A ascensão do Docker também impulsionou o movimento DevOps, ao reduzir as barreiras entre desenvolvimento e operações. Aplicações passaram a ser vistas como unidades portáveis, prontas para serem executadas em qualquer ambiente que suportasse containers; seja localmente, em servidores on-premise ou em provedores de nuvem.
O desafio da orquestração
À medida que o uso de containers cresceu, novas dificuldades emergiram. Era simples executar alguns containers em um servidor, mas gerenciar centenas ou milhares deles distribuídos por múltiplos hosts era uma tarefa monumental. Problemas de disponibilidade, escalabilidade, atualização e monitoramento exigiam soluções automatizadas e consistentes.
Inicialmente, ferramentas como Docker Swarm e Apache Mesos tentaram resolver o problema, mas a complexidade das operações em larga escala pedia algo mais sofisticado. Foi nesse contexto que surgiu o Kubernetes, um projeto criado pelo Google em 2014 e tornado open source em 2015. Inspirado em sistemas internos como o Borg e o Omega, o Kubernetes trouxe uma abordagem declarativa e extensível para gerenciar clusters de containers.
O Kubernetes automatiza o ciclo de vida das aplicações: ele implanta, escala, monitora e repara containers conforme necessário, mantendo o chamado “estado desejado”. Essa arquitetura descentralizada, baseada em control loops, transformou completamente o modo como infraestruturas modernas são gerenciadas. Hoje, praticamente todos os grandes provedores de nuvem oferecem serviços gerenciados de Kubernetes, como Amazon EKS, Google GKE e Azure AKS.

O ecossistema atual e o futuro da containerização
A consolidação do Kubernetes como padrão da indústria inaugurou uma nova era de abstração. Sobre ele, surgiram camadas complementares que ampliam suas capacidades, desde ferramentas de observabilidade (Prometheus, Grafana) até sistemas de segurança, CI/CD e gerenciamento de tráfego. O conceito de Service Mesh, implementado por soluções como Istio e Linkerd, adicionou observabilidade e controle de rede em nível de serviço, tornando as aplicações distribuídas mais seguras e previsíveis.
Paralelamente, novas tendências apontam para uma integração cada vez maior entre containers e modelos serverless, em que a infraestrutura é totalmente gerenciada e os containers são executados sob demanda, como acontece no AWS Fargate. Outras iniciativas, como o Firecracker da AWS, buscam combinar o isolamento de microVMs com a eficiência dos containers, criando ambientes ainda mais seguros e leves.
Essas evoluções refletem um movimento contínuo de abstração e automação. O que antes exigia servidores físicos e manutenção manual agora é provisionado automaticamente por pipelines de infraestrutura como código. Containers são hoje a unidade básica da computação moderna: rápidos, reprodutíveis e descartáveis.
Conclusão
A transição de data centers físicos para infraestruturas baseadas em containers representa uma das mudanças mais profundas da história da computação. Enquanto a virtualização trouxe eficiência e flexibilidade, os containers elevaram o nível de abstração, permitindo que desenvolvedores e equipes de operações trabalhassem de forma unificada, ágil e previsível. O Docker democratizou o acesso à tecnologia, e o Kubernetes consolidou o ecossistema, estabelecendo uma base sólida para a automação e a escalabilidade.
Hoje, containers não são apenas uma ferramenta, são o padrão fundamental da entrega de software moderna. Eles tornaram possível o DevOps, viabilizaram os microserviços e moldaram a maneira como pensamos infraestrutura: como código, como serviço e como algo efêmero.
Em última análise, os containers mudaram o jogo porque redefiniram o próprio tabuleiro.